
5년 전, 애플은 역사상 최초로 '프라이버시 보호'에 관한 홍보 영상 '프라이버시 사이드'를 공개했다.
영상의 내용은 매우 단순하고 직설적입니다. 45초짜리 광고에서 처음 30초는 다른 사람의 시선을 차단하고 '당신'을 위한 사적인 공간을 남겨두는 간단한 일을 반복하는 데 소요됩니다.
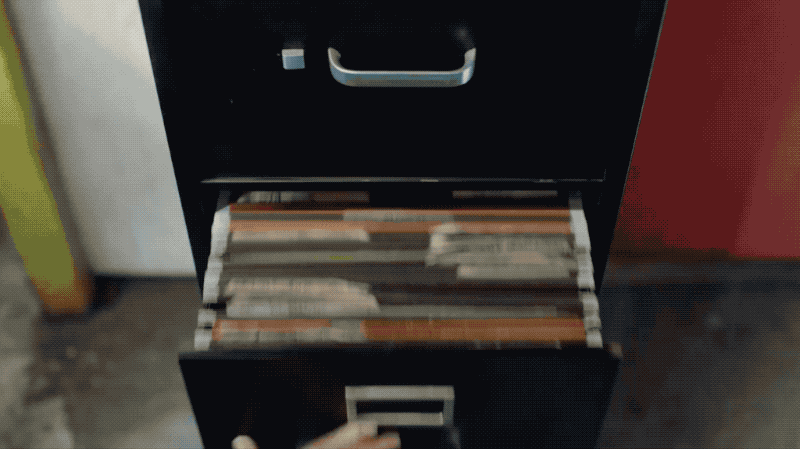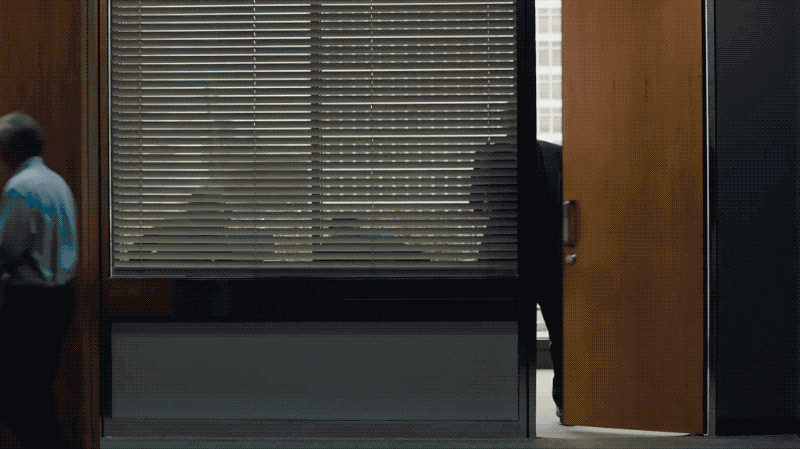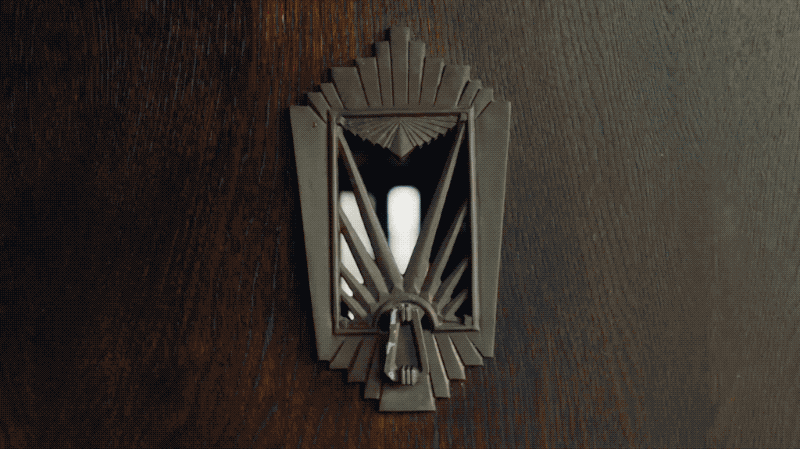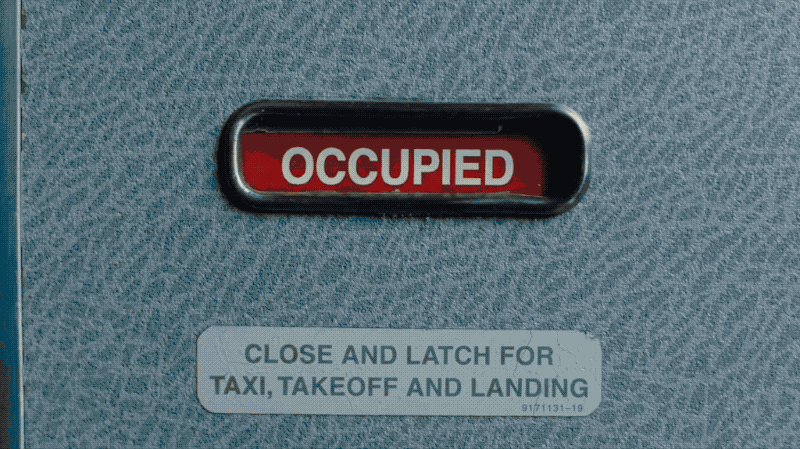
▲ 《프라이버시 측면》
이 간단한 일을 위해 Apple은 머리를 숙였습니다. 하드웨어에 Secure Enclave 및 T2 칩과 같은 보안 칩을 도입했습니다. 이 칩은 지문 및 얼굴 인식과 같은 민감한 데이터를 암호화하고 저장하는 데 특별히 사용됩니다.
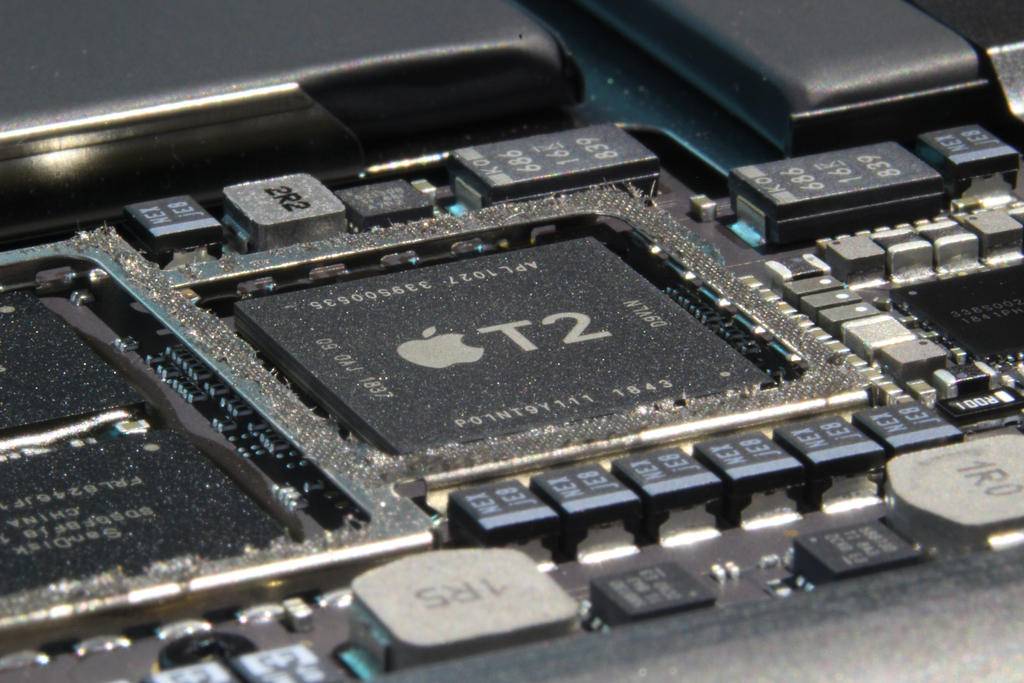
▲ Mac의 T2 보안 칩
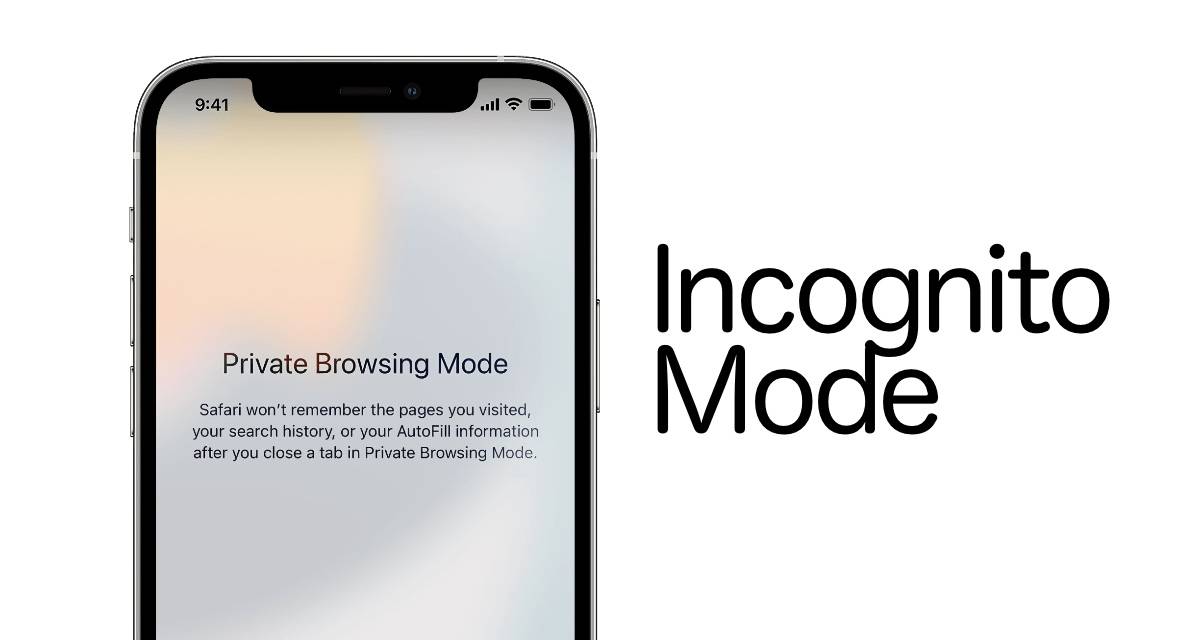
동시에 Safari의 시크릿 모드와 같은 소프트웨어 보호 지원이 시스템에서 제공되어 앱이 사용자 데이터를 추적하기 전에 사용자 동의를 얻어야 합니다. 그렇지 않으면 App Store에 올릴 수 없으며 이메일 개인 정보 보호 기능이 제공됩니다. .
하지만 개인정보를 생명으로 여기는 애플이 중고시장에서 발을 딛고 나섰다.
중고시장 유출
최근 독립적인 보안 테스터가 글로벌 중고 시장에서 Apple 또는 Apple 관련 기관에서 사용 및 폐기한 기기를 잇따라 발견했으며, 해당 기기에서 대량의 기밀 데이터를 찾아 복구했습니다.
자세하게 정리하면 이렇습니다.
브라이언트라는 연구원은 낡은 2세대 iPhone SE 12대를 서로 연결해 사용하고 라이브 텍스트 문자 인식 기능을 사용해 중고 시장에서 사진을 찾고, 제품 사진에 존재할 수 있는 제품 이름과 재고 태그를 식별했습니다. 기업 라벨인 Bryant는 기업에서 더 이상 사용하지 않을 수 있는 장치가 발견되면 경고를 받게 됩니다. 이 식별 시스템을 통해 그는 한때 iPhone 14 프로토타입을 165달러에 성공적으로 획득했습니다.
Apple은 소수의 연구원들이 일부 장치의 프로토타입을 사용하여 새로운 장치와 시스템을 테스트할 수 있도록 허용하고 있습니다.
이러한 프로토타입은 바다 밑바닥에 가라앉는 금 못지않게 매우 매력적인 보물입니다. iPhone 프로토타입은 보안 연구원과 해커가 탐내기 때문입니다. iPhone 프로토타입에는 일반적으로 iOS 시스템의 특수 버전, 개방성 및 디버깅 기능이 탑재되어 있습니다. 성능은 다음과 같습니다. 소비자 버전의 휴대폰보다 훨씬 높기 때문에 시스템을 자세히 살펴보는 것이 매우 중요합니다.
이러한 장비는 엄격하게 보호하고 조심스럽게 취급하는 것이 이상적이지만, 특수 시스템을 탑재한 시제품이 중고시장에 유통되고 있어 기회만 있으면 누구나 쉽게 구할 수 있는 것이 현실이다.
휴대폰뿐만 아니라 기타 유사한 하드웨어도 중고 시장에서 흔히 볼 수 있습니다. 식별 시스템은 Bryant가 영국에 있는 Time Capsule을 발견하는 데 도움이 되었습니다. 이 장치에는 "Apple Computer의 자산, 비용이 많이 드는 장비"라고 적혀 있습니다. 지출되었습니다)".
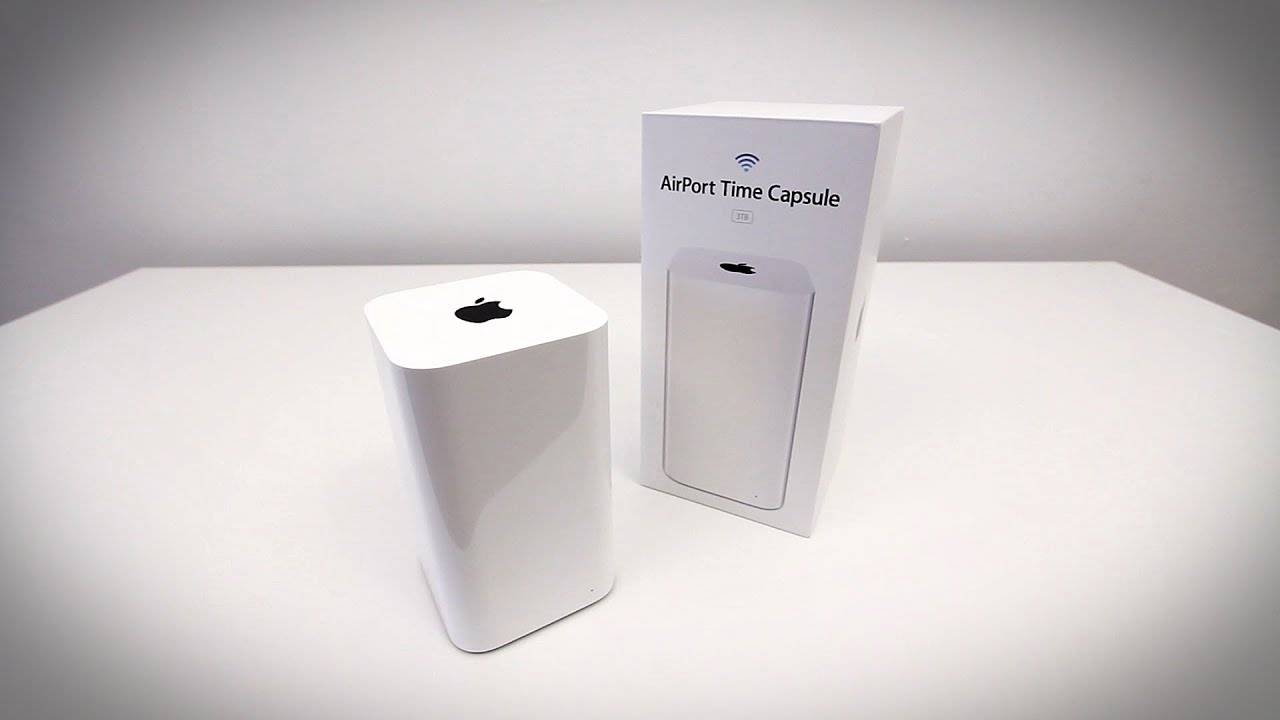
브라이언트는 그것을 38달러에 구입하고 배송비로 40달러를 지불했습니다.
장치를 받았을 때 장치는 비어 있었지만 하드 드라이브를 복구한 후 Bryant는 많은 것을 발견했습니다.
비록 하드 드라이브의 파일이 지워졌지만, 살펴보니 확실히 비어 있지는 않았습니다. 그 안에는 상상할 수 있는 모든 것이 들어 있었습니다. 즉, 모든 Apple의 메인 백업 서버의 복사본처럼 보이는 데이터베이스였습니다. 2010년대 유럽 플래그십 스토어. 정보에는 서비스 티켓, 직원 은행 계좌 데이터, 회사 내부 문서 및 이메일이 포함됩니다.
AirPort Time Capsule은 Mac 백업을 저장하기 위해 2008년에 출시되었습니다. Apple의 유럽 플래그십 스토어는 그 이후로 이 "자체 장치"를 사용해 왔기 때문에 대량의 기밀 데이터와 개인 파일이 이 장치에 저장되었습니다.
2018년 생산이 중단된 후, 이 오래된 장치는 얼마 지나지 않아 비워져 창고에 던져졌을 수도 있고, 그 안의 데이터도 AirPort 시리즈 전체와 함께 시대의 연기와 먼지 속으로 사라졌을지도 모릅니다. 그것은 브라이언트의 손에 달려 있었습니다.

▲AirPort Time Capsule 내부의 하드 드라이브
이때 타임캡슐은 그야말로 '타임캡슐'이 됐다. 다행히 개봉한 사람은 보안 연구를 전문으로 하는 '괜찮은' 사람이었다. 사무실.
이 시점에서 Bryant는 만족하지 않았고 장비 생산 및 조립 공장의 식별 시스템을 목표로 삼았습니다. 조립 라인의 장비는 특히 문제가 노출되기 쉬우며 특히 중고 시장에서 찾을 기회가 있습니다. 중국 플랫폼에서는 많은 전자제품이 중국에서 조립되기 때문이다.
예상대로 그는 Foxconn의 품질 보증 테스트 라인에서 사용된 것으로 보이는 Foxconn 라벨이 많이 붙은 Mac Mini를 발견했습니다. 그런데 이 맥은 본체에 눈에 띄게 뚫린 구멍이 있어서 부품으로 표기되어 있습니다.
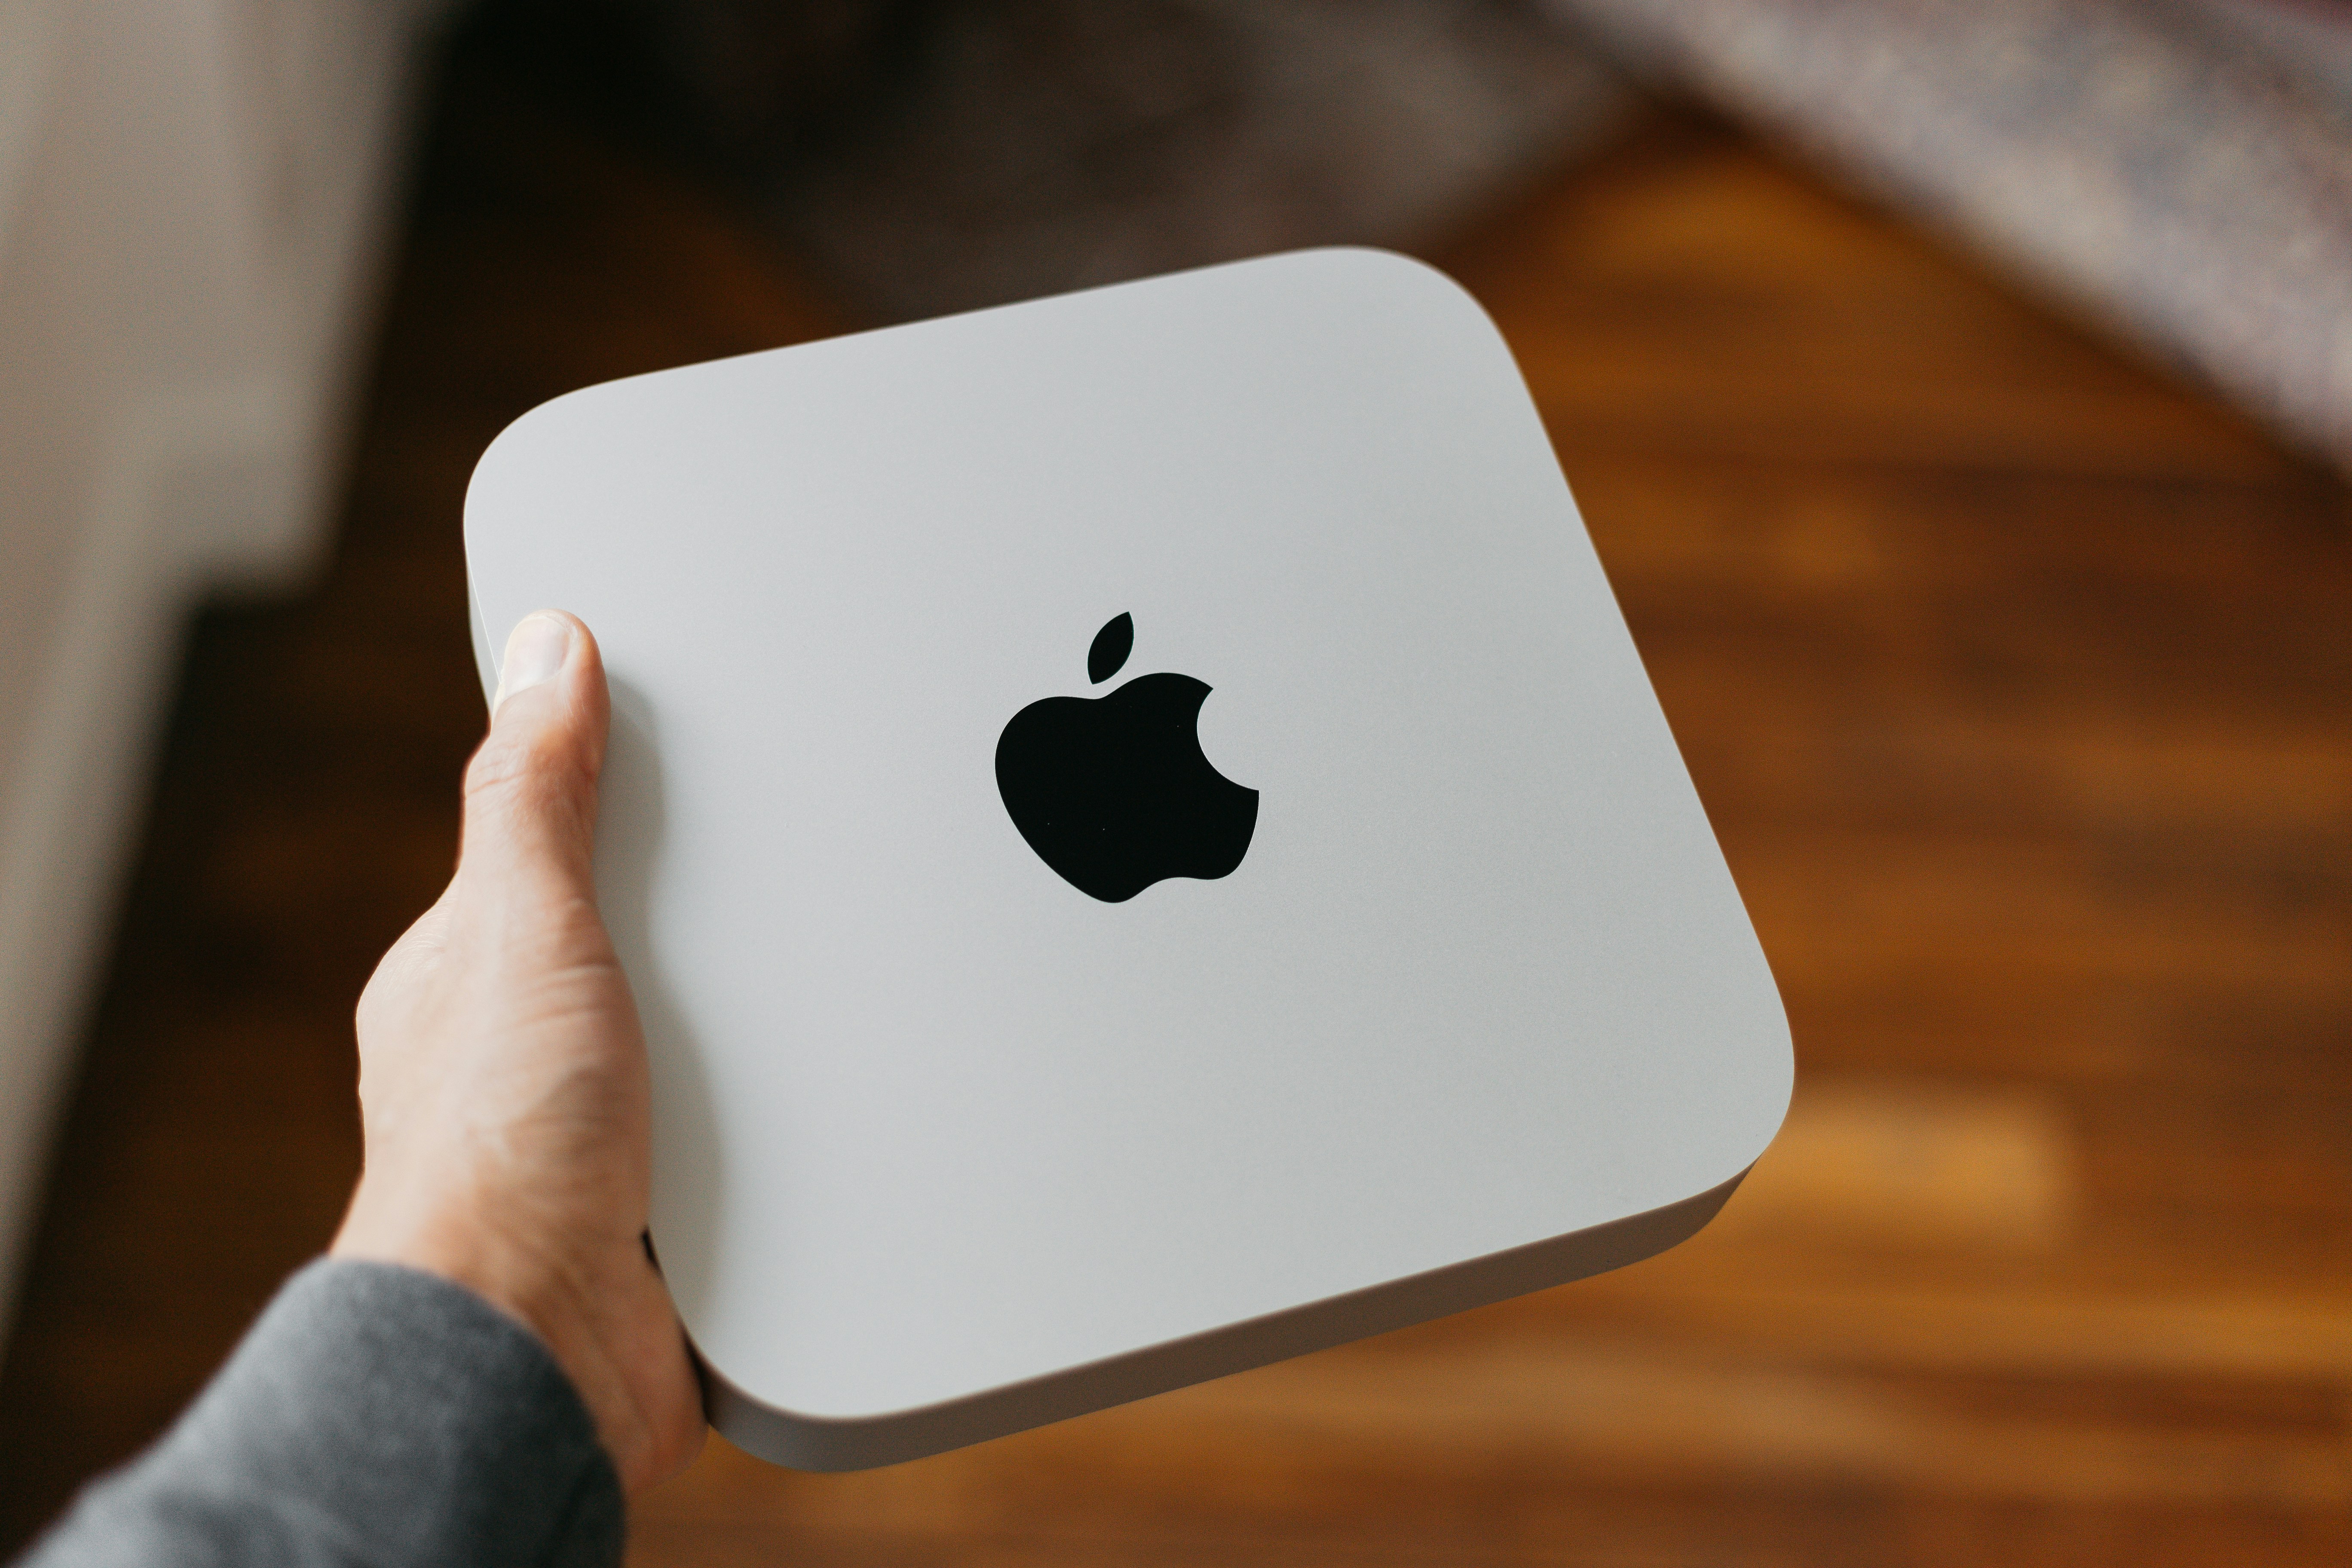
다양한 세대의 Mac Mini 구조를 연구한 후 Bryant는 드릴 작업으로 인해 데이터가 저장된 하드 드라이브가 손상되지 않았을 수도 있다고 추측했습니다. 그래서 그는 위험을 무릅쓰고 이 상처난 '폭스콘 부품'을 중국에서 구입했고, 직접 확인한 결과 데이터가 온전할 가능성이 높다고 믿었다.
마지막으로 로스앤젤레스에 있는 법의학 연구소는 그가 Mac mini에 있는 모든 데이터를 복구하는 데 도움을 주었습니다.
프로토타입 및 QA 장비와 통신하기 위한 특수 인터페이스를 포함하여 공장 생산 라인에서 테스트하는 데 사용되는 Apple 내부 소프트웨어의 사본이며 Foxconn의 자격 증명 및 로그도 포함되어 있습니다.
Bryant는 Apple에 다시 연락하여 Mac Mini를 반환했습니다.
이 시점에서 단서를 볼 수 있습니다. Apple로 대표되는 성숙한 상용 하드웨어 회사는 다양한 장치를 관리하기 위한 완전한 프로세스 세트를 갖추고 있습니다. 그러나 거의 모든 회사의 장치가 제거된 후에는 일부 장치가 교체됩니다. 중고시장으로 유입 – 그 증거로 AirPort Time Capsule과 Mac mini가 연달아 발견되었습니다.
브라이언트도 그렇게 생각합니다.
어느 회사든, 그 회사의 중고 제품은 결국 eBay 같은 웹사이트나 다른 중고 시장에 나타나게 마련입니다. 그 회사가 Fortune 500대 기업이라고 해도 제가 사용하지 않은 장비를 가진 회사는 생각할 수 없습니다. 시스템.
기업에서 폐기한 장비를 구입하는 것은 큰 문제가 아닙니다. 정말 중요한 것은 다음에 일어날 일입니다. 이러한 장비는 청소된 것처럼 보일 수도 있지만 실제로는 간단한 복구만 하면 되며 어떤 것이든 쉽게 엿볼 수 있습니다. 이 장비가 한때 가지고 있던 데이터.
데이터 보안을 원한다면 반복 적용이 중요합니다
상업 기업의 개인 정보 유출은 기업 평판이나 시스템 보안에 영향을 미칠 수 있습니다. 일반 소비자의 개인 정보가 이해관계자의 손에 넘어갈 경우, 특히 대부분의 중고 거래가 P2P 방식이기 때문에 이는 어둠 속에 숨겨진 단검이 될 수 있습니다. 피어 양식을 통해 구매자는 귀하가 누구인지 거의 쉽게 확인할 수 있습니다.
분명히 많은 친구들이 이 문제를 알고 있지만 데이터 보안을 보호하는 방법을 모릅니다. 아니요, "기존 휴대폰으로 무엇을 하시나요?"라는 주제가 기술 및 디지털 핫리스트에 올랐습니다.
오래된 장비를 폐기하기 전에 우리에게 가장 친숙한 작업은 "포맷"입니다.
포맷된 장치는 처음 만난 것처럼 보입니다. 비어 있지만 이는 대부분의 데이터가 실제로 원래 위치에 있지만 표시되지 않을 뿐입니다.
포맷팅이란 이사하기 전에 집 전체를 대청소하는 것과 같다고 이해할 수 있습니다. 표면적으로는 모든 가구가 청소되어 있고 집이 방금 장식된 것처럼 비어 있는 것처럼 보입니다. 그러나 사실 모든 것은 여전히 집의 어두운 구석에 있었고 천으로 덮여 있어 보이지 않았습니다.
누군가 천을 들어 올리려는 한, 원래의 것은 다시 드러날 것입니다.
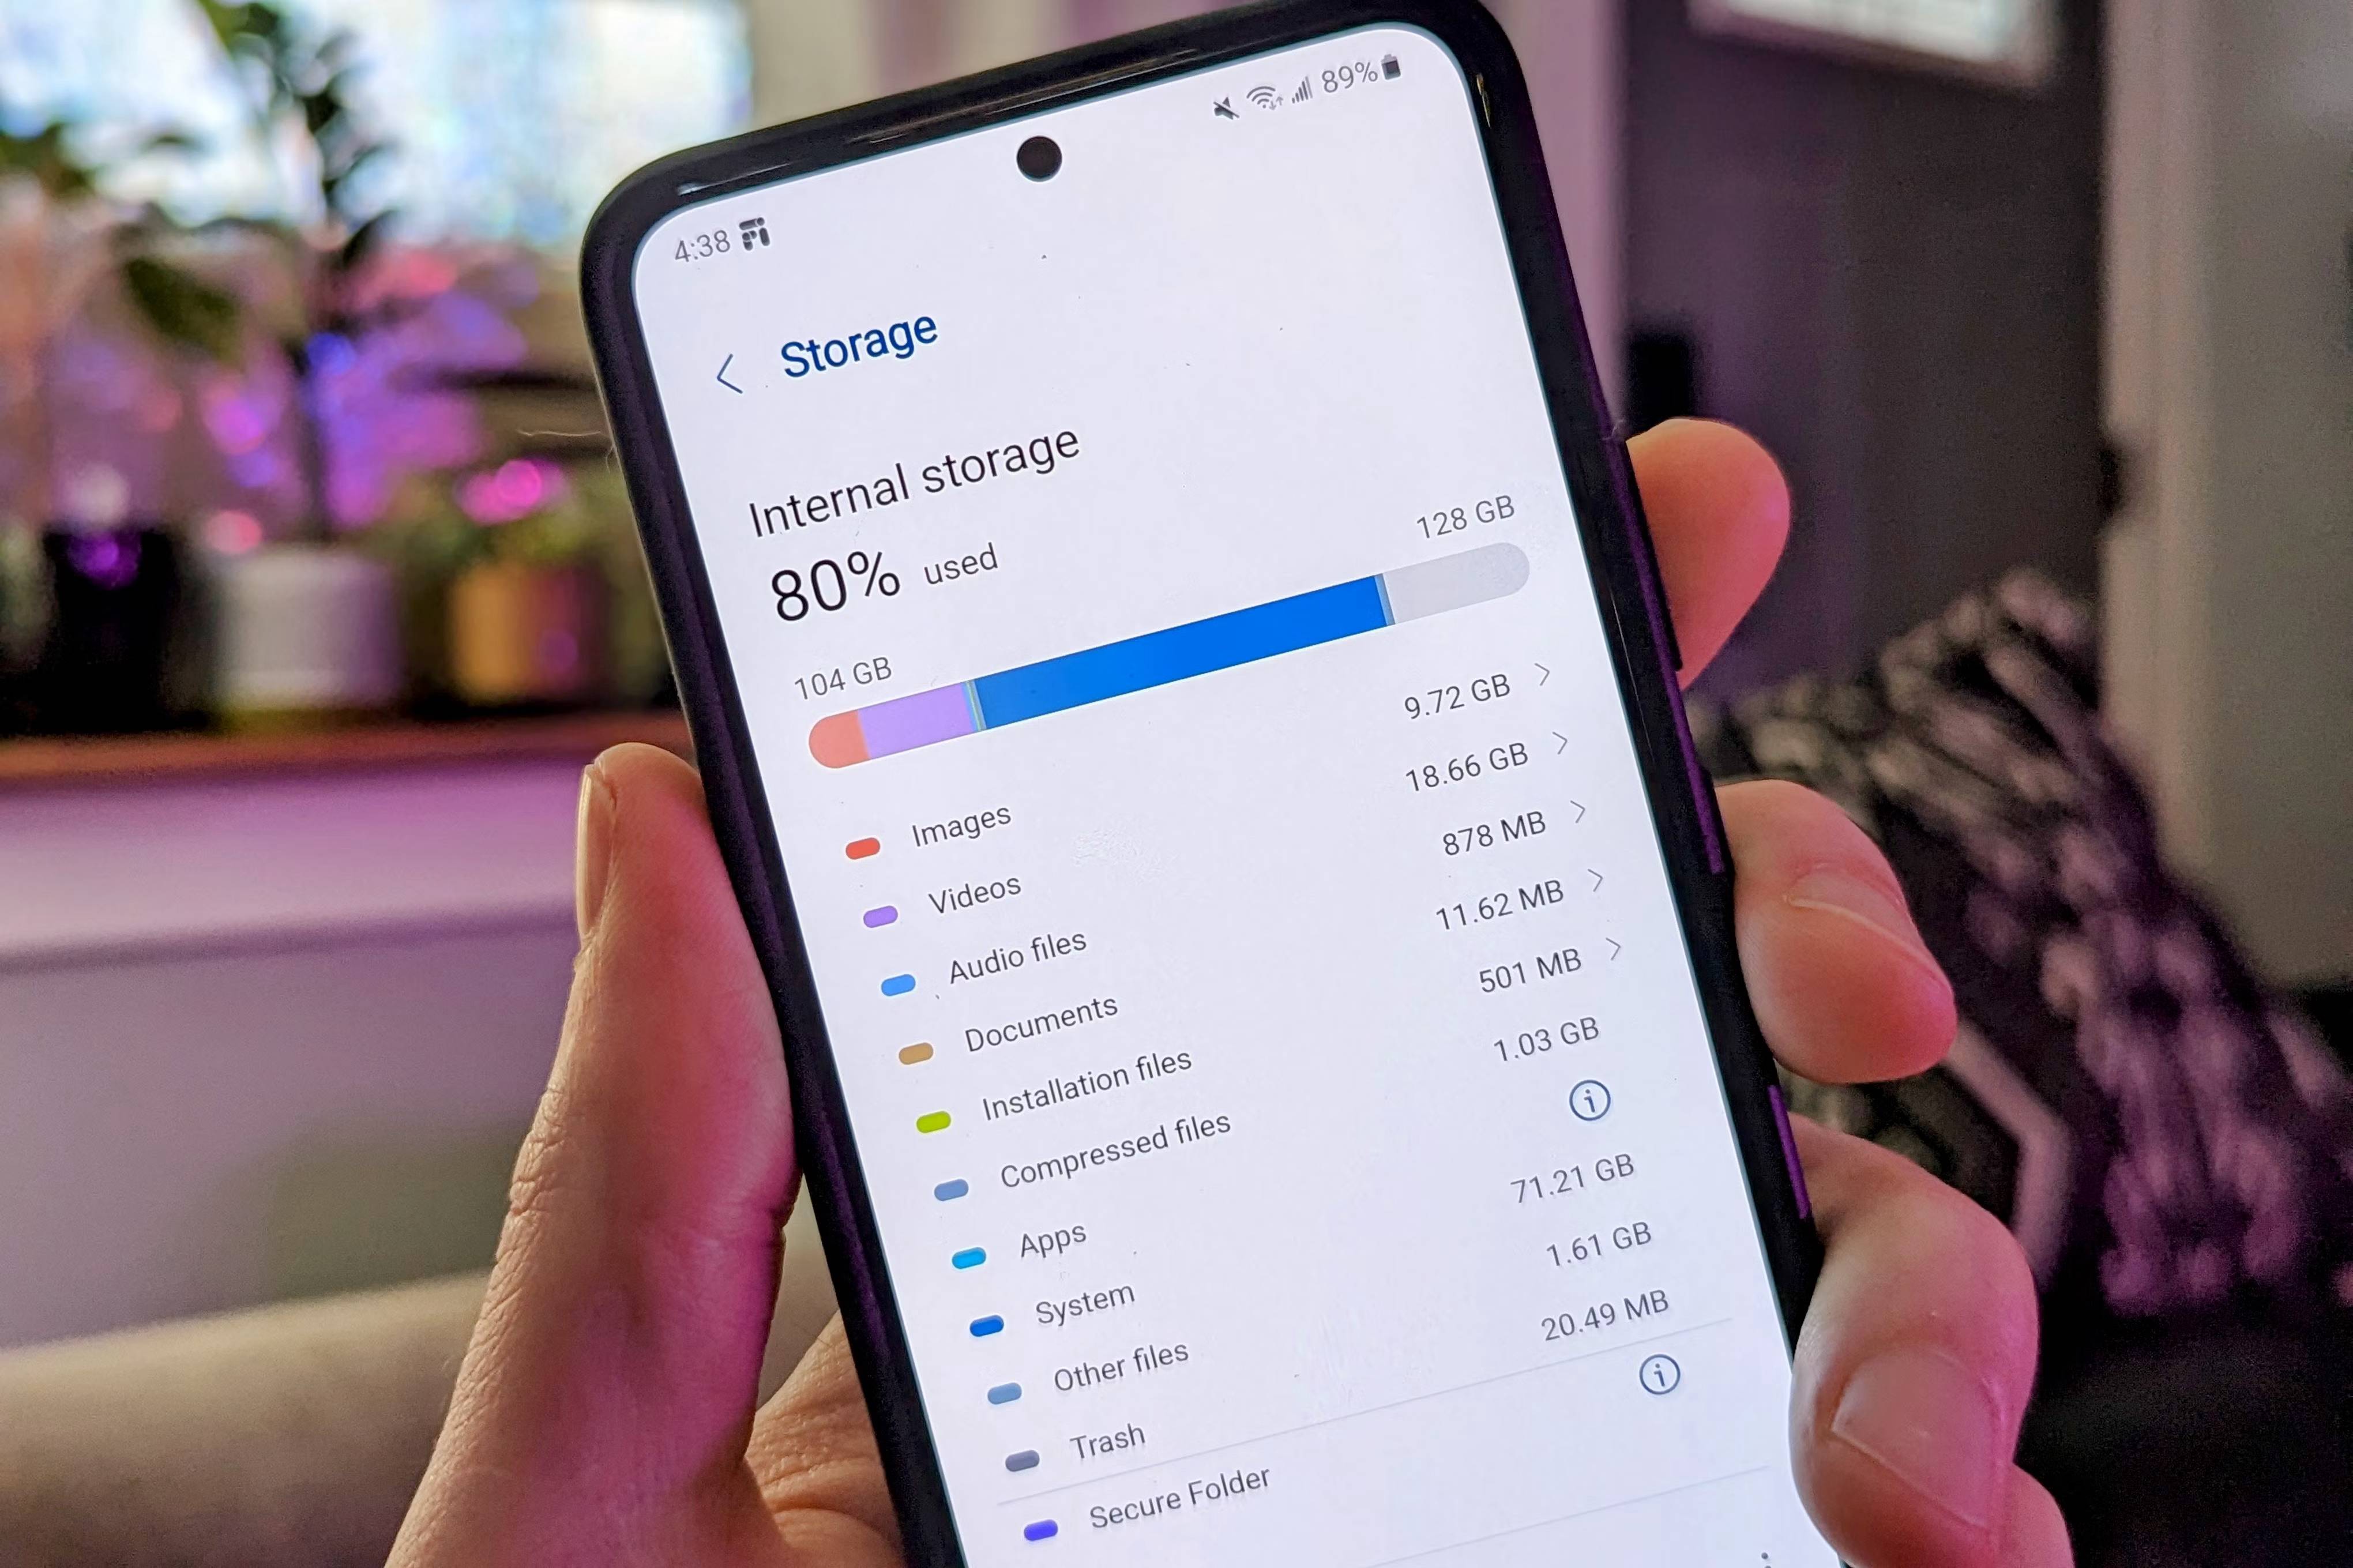
기존 휴대폰의 데이터를 복구하지 않으려면 가장 간단한 방법이 있습니다. 하드 드라이브 공간을 반복적으로 덮어쓰는 것입니다.
대용량 동영상 파일을 다운로드(예: 영화 다운로드, 고화질 동영상 연속 촬영) 하여 휴대폰 메모리를 가득 채운 다음 모두 삭제하고 이 단계를 여러 번(보통 2~3회) 반복합니다 .
휴대폰 외에도 오래된 장치용 개인용 컴퓨터를 잊지 마세요. 오래된 컴퓨터에서는 다양한 소프트웨어와 대용량 파일의 반복적인 다운로드 외에도 데이터 복구의 난이도를 높이는 더 직접적인 방법도 있습니다. 가능한:
(이 방법을 사용하면 데이터 복구가 거의 불가능하므로 쉽게 시도하지 마시기 바랍니다!!)
Windows에서 암호 명령을 사용합니다.
Windows 시스템에는 삭제된 파일이 있는 디스크 공간을 여러 번 덮어쓰는 데 사용할 수 있는 cipher라는 명령이 제공됩니다.
작업 단계:
- 명령 프롬프트를 엽니다(관리자 권한으로 실행).
- 다음 명령을 입력하여 정리하려는 파일의 경로를 바꿉니다.
암호 /w:DRIVE-LETTER:FOLDER-PATH
DRIVE-LETTER는 드라이브 문자를 나타내고, FOLDER-PATH는 폴더 경로를 나타내며 각각 지정할 수 있습니다.
macOS에서 diskutil 및 dd 명령을 사용합니다.
macOS는 디스크 데이터를 지우는 몇 가지 도구를 제공하며, 그 중 diskutil 및 dd 명령을 사용하여 데이터를 덮어쓸 수 있습니다.
작업 단계:
- 터미널을 엽니다.
- 다음 명령을 실행하여 디스크를 나열하십시오.
diskutil 목록
- 지우려는 디스크의 장치 이름을 찾습니다(예: /dev/disk2).
- diskutil을 사용하여 전체 디스크를 지우고 데이터를 덮어씁니다.
diskutil secureErase 3 /dev/disk2
secureErase 뒤의 숫자 3은 덮어쓰기를 위해 임의의 데이터를 쓰기 위해 35패스를 사용함을 나타냅니다. 기타 옵션:
• 0: 빠른 삭제(데이터를 덮어쓰지 않음)
• 1: 데이터 1회 표지 • 2: 데이터 3회 표지 • 3: 데이터 35회 표지
우리가 주머니에 가지고 다니는 홈 키와는 달리, 정보화 시대의 개인정보 키는 우리에게 보이지도 않고, 만질 수도 없고, 무심코 버려질 가능성이 높습니다.
Apple, Google과 같은 제조업체가 사용자가 개인 정보 키를 보관할 수 있도록 돕기 위해 주머니에 허점을 계속 꿰매더라도 사용자가 너무 부주의하고 직접 주머니를 열면 모든 노력이 헛될 것입니다.
양방향이라는 것은 개인 정보 보호를 설명하는 가장 아름다운 단어입니다.
# aifaner 공식 WeChat 공개 계정: aifaner(WeChat ID: ifanr) 팔로우를 환영합니다. 더 흥미로운 콘텐츠가 최대한 빨리 제공될 예정입니다.
Ai Faner | 원본 링크 · 댓글 보기 · Sina Weibo